資料安全與隱私
誰能看到什麼:權限是後台強制的,不是靠約定
好事道的資料存取權限依工作空間/組織、專案、資料夾層層限制,並由系統後台實際驗證與強制執行——不是只靠介面上「看不看得到按鈕」這種表面限制。即使是 AI 在協助你整理資料時,也只會存取你當下已授權的範圍,不會因為知道某份資料存在就自動讀取。
檔案上傳與儲存方式
- 大型檔案採用直傳雲端儲存服務的方式上傳,不會整包穿過應用伺服器再轉存,降低大檔案上傳失敗風險;
- 資料夾與個別檔案可以個別設定隱私與分享範圍;
- 正式資料由好事道的後端服務與雲端儲存持有,不會只暫存在一次性的 AI 執行環境裡。
AI 讀取資料前的授權範圍
- 一般專案對話裡的 AI,讀取範圍限於你當下的工作空間與專案授權;
- 團隊對話中標記的 Tag AI,使用的工具權限比一般對話更小,不會自動讀取整個工作空間;
- 需要對外執行動作(例如透過 Google 服務串接讀信、建立行事曆事件)時,會採取較嚴格的確認機制,不會未經確認就自動執行。
帳號安全
- 支援 Email/手機驗證登入,也支援 Google、Apple 帳號登入;
- 登入狀態採用安全的 session 機制,並支援登出、角色切換;
- 建議定期檢查已授權的 Google 等外部服務串接,不需要的授權可以隨時取消。
系統面的可靠性
- 重要背景工作(如文件解析、AI 任務)具備處理狀態顯示與重試機制,處理失敗會清楚標示,而不是靜默消失;
- 平台會持續強化資料保留與刪除政策、災難復原與更細緻的外部服務連接管理,相關文件會在對應機制上線後更新於本頁。
有疑慮怎麼辦
如果你發現資料存取範圍不符合預期,或對某項資料的安全性有疑慮,請參考疑難排解,或聯繫你的工作空間管理者協助確認權限設定。
在分享前做一次實際確認
先區分內部工作、指定合作方與公開網頁三種用途。能在工作區讀到檔案,不代表可以把原始檔案或其中個資放上公開頁。對外草稿應檢查姓名、聯絡方式、參與名單與其他不適合公開的內容。
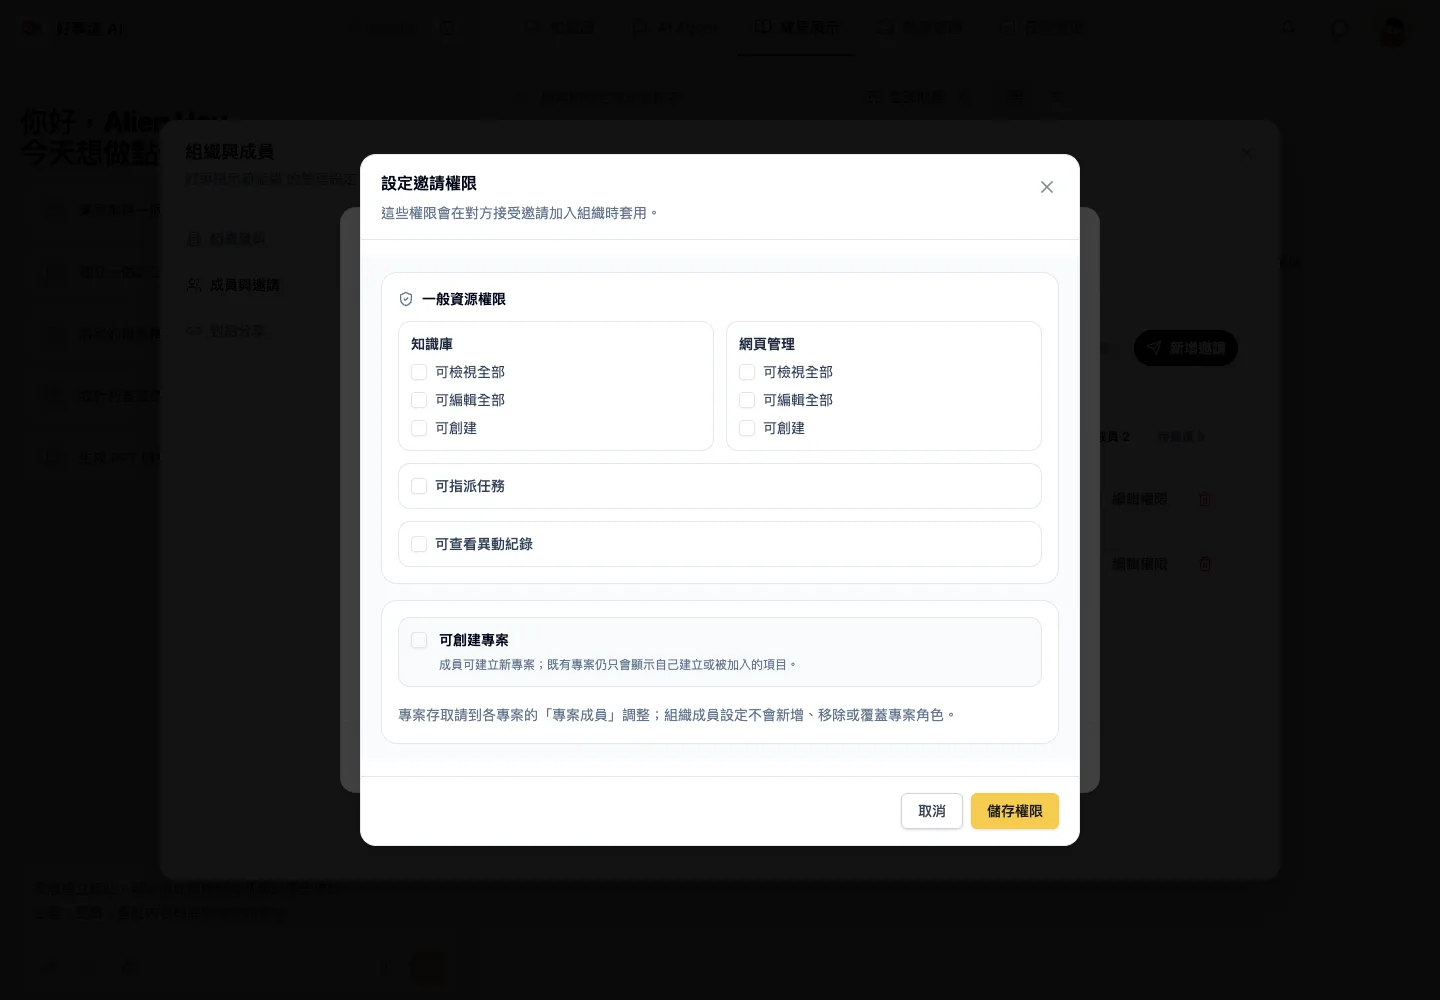
外部協作者加入後
由管理者核對對方的組織/專案角色與資料夾分享範圍。需要檢視某份資料卻無法存取時,先修正授權,不要把資料任意複製到公開位置。工作結束後重新確認仍需保留哪些權限。
截圖、文件與 AI 提示詞都可能帶出資料
對外教學截圖應使用示範資料,或移除真實聯絡方式、帳務用量與私人紀錄。傳送問題範例時保留必要脈絡即可。不要把密碼、驗證碼或存取憑證放進文件與 AI 對話。
發現不符合預期的存取
記錄時間、資料類型、預期身份與實際可見範圍,停止繼續擴散該資料並通知管理者。回報時不必附上整份敏感檔案;用最小必要資訊協助定位。
權限、公開與使用同意是不同問題
能在工作區讀取資料,表示目前角色具有相應存取;能否放到公開網站,還要看資料用途、當事人同意與團隊規則。資料技術上能下載,也不代表可以任意轉交給合作方。
依用途整理三種版本
| 版本 | 典型內容 | 核對事項 |
|---|---|---|
| 原始材料 | 訪談、名單、內部討論 | 保存位置與必要存取 |
| 內部工作稿 | 摘要、分析與待辦 | 哪些是推論、哪些待確認 |
| 公開說明 | 可公開流程與結果 | 去除不必要個資、保留限制 |
公開前可讓另一位成員從讀者角度檢查:是否看得到不該公開的姓名、聯絡方式、工作細節或來源附件。即使摘要沒有個資,所附連結也可能導向完整原始文件,要一起核對。
錄音與外部資料的處理
錄音前依情境取得適當同意,說明用途與保存方式。匯入外部網頁或文件時,確認有權使用內容;不要把可讀取與可再次公開混為一談。需要正式法務判斷時,交由對應專業者依實際情況確認。
誤放資料時先做什麼
先確認哪份內容、哪些讀者與哪個連結受到影響,再依可用設定限制公開或分享,通知負責管理的人處理。避免把敏感內容再貼到多人群組或教學截圖中,擴大不必要的曝光。